Terminal-native AI agent do przeglądu kodu, bezpieczeństwa i debugowania
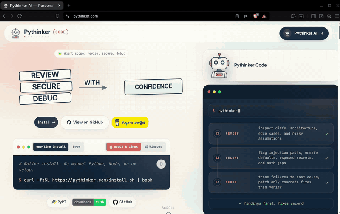
pythinker-cli z PyModel to agent inżynieryjny AI natywny dla terminala dla deweloperów, którzy preferują przepływy pracy w powłoce. Analizuje repozytoria, aby diagnozować błędy, zgłaszać problemy z bezpieczeństwem i proponować poprawki, pozostając w terminalu. Aplikacja kładzie nacisk na pętlę opartą na przeglądzie, która analizuje artefakty projektu przed wprowadzeniem zmian, i łączy się z zewnętrznymi narzędziami i edytorami, aby rozszerzyć możliwości. Docelowi użytkownicy to inżynierowie oprogramowania, deweloperzy AI i audytorzy bezpieczeństwa poszukujący agenta, który pasuje do przepływu pracy i łańcucha narzędzi skoncentrowanego na wierszu poleceń.
Jakie zadania można w rzeczywistości wykorzystać?
Narzędzie działa jako połączony recenzent kodu, skaner bezpieczeństwa i debugger przyczyn źródłowych, uruchamiając autonomiczną pętlę, która bada artefakty projektu. Wykonuje analizę statyczną i dynamiczną, analizując AST repozytoriów i badając ślady testów, aby wykrywać wady przed zaoferowaniem poprawek. Praktyczne wyniki to raporty diagnostyczne i kandydatki na poprawki mające na celu zmniejszenie ręcznego triage'u podczas utrzymywania lub wzmacniania baz kodu.
Jak niezawodne są jego rekomendacje diagnostyczne i poprawkowe?
Analiza, która wykorzystuje AST repozytoriów i ślady testów, produkuje bardziej kontekstowe sugestie niż ślepa generacja, a deweloper przedstawia tę metodologię jako poprawiającą jakość poprawek i bezpieczeństwo. Wyniki nadal wymagają ludzkiej walidacji dla zmian o wysokiej stawce; traktuj proponowane edycje jako poinformowane sugestie, a nie gotowy do zatwierdzenia kod, szczególnie dla złożonych lub krytycznych dla bezpieczeństwa modułów.
Jakie wejścia i integracje są wymagane?
Agent łączy się przez Protokół Kontekstu Modelu, aby załadować zewnętrzne narzędzia i wspiera Protokół Kontroli Agenta dla integracji edytora z Zed, VS Code i JetBrains. Działa na terminalach stacjonarnych na wspieranych platformach i akceptuje konwersacyjną konfigurację MCP za pomocą dedykowanego polecenia /mcp-config. Ekosystem wtyczek i projekt „przynieś swoje własne LLM” oznaczają, że wiele integracji zależy od wtyczek zgodnych z MCP i wyraźnej konfiguracji.
Czy jest praktyczne w inżynieryjnym przepływie pracy skoncentrowanym na terminalu?
Zaplanowane do użycia w trybie shell-first, aplikacja zawiera autonomiczny tryb wykonania, który iteruje pętle planuj-wykonaj-obserwuj bez zatwierdzania krok po kroku. Ta autonomia może przyspieszyć rutynowe poprawki, ale zwiększa ryzyko operacyjne, jeśli zostanie pozostawiona bez kontroli w wrażliwych repozytoriach. Architektura kieruje zapytania do wybranego przez użytkownika dostawcy, co wspiera preferencje prywatności; włącz agenta do istniejących bram recenzji i CI, aby zachować kontrolę nad zmianami.
Praktyczny wybór dla inżynierów linii poleceń, którzy łączą automatyzację z przeglądem
Narzędzie jest praktyczną opcją dla inżynierów skoncentrowanych na terminalu, którzy potrzebują zautomatyzowanej diagnozy repozytoriów i kandydatów do poprawek, pod warunkiem, że wyniki są traktowane jako dane wejściowe do przeglądu, a nie ostateczne zatwierdzenia. Ogranicz autonomiczne wykonywanie na wrażliwym kodzie, przekaż ustalenia agenta przez istniejące CI i przepływy pracy przeglądu kodu, a także użyj integracji edytora, aby podglądać i dostosowywać sugerowane edycje przed scaleniem.